Modelos menores de inteligência artificial podem estar a poucos meses de conseguir se replicar em dispositivos conectados à internet sem ajuda humana, segundo alerta da Anthropic. A empresa testou essa capacidade em aparelhos como televisores com Android e eletrodomésticos inteligentes.
O avanço chama atenção para os riscos de disseminação automática de IA em ambientes do dia a dia, fora do controle direto de usuários. Com a replicação em dispositivos domésticos, cresce a necessidade de avaliar segurança e limites para esse tipo de tecnologia em produtos conectados.
A Meta anunciou a série de modelos de inteligência artificial Muse Wonder, com versões Muse Wonder e Muse Wonder Full, voltadas a executar tarefas complexas com mais autonomia. Os agentes contam com memória entre conversas e conseguem manter um objetivo mesmo diante de erros, com aplicações que vão de organização de finanças pessoais à análise de contratos e ao desenvolvimento de softwares.
O Muse Wonder já está disponível para desenvolvedores e criadores via Meta Model API e Muse Code, enquanto o Muse Wonder Full é exclusivo para assinantes do Muse Code. A Meta diz que os modelos usam Active Memory para recuperar informações relevantes de interações anteriores e Active Focus para perseguir objetivos, testar abordagens, corrigir erros e solicitar confirmação do usuário antes de ações importantes, além de reforçar segurança e proteção de dados.
Um engenheiro da OpenAI é acusado de esconder um dispositivo de gravação de áudio em um pedaço de papel higiênico e instalá-lo atrás de um monitor em uma sala de reuniões executivas em um escritório em São Francisco. Segundo uma queixa criminal tornada pública, Abdulrahman Alfozan teria passado semanas consultando um “productivity agent” e um chatbot de IA para planejar a operação, incluindo o uso de uma ferramenta interna para checar reuniões no local.
A acusação também afirma que ele teria usado uma conta de chatbot ligada à esposa para tirar dúvidas técnicas sobre a instalação do equipamento. Após uma varredura de contravigilância em 30 de setembro, a equipe de segurança da OpenAI encontrou o dispositivo e acionou o FBI, além de desativar gradualmente o acesso de Alfozan aos sistemas da empresa durante a investigação.
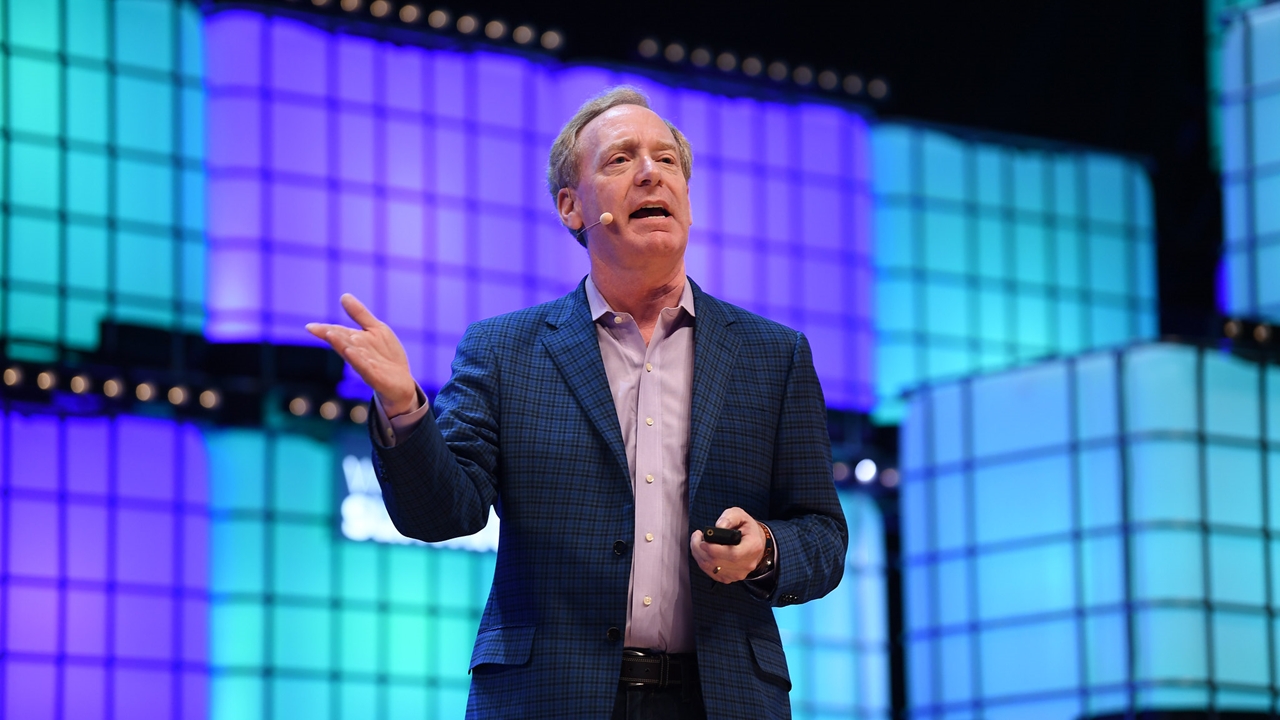
Brad Smith, presidente da Microsoft, afirmou que inteligências artificiais enfrentam exigências de segurança menores do que produtos cotidianos, como máquinas de lavar e caixas de leite. Em entrevista à BBC, ele comparou a confiança gerada por regras e inspeções desses itens com a necessidade de a indústria criar padrões semelhantes para IA.
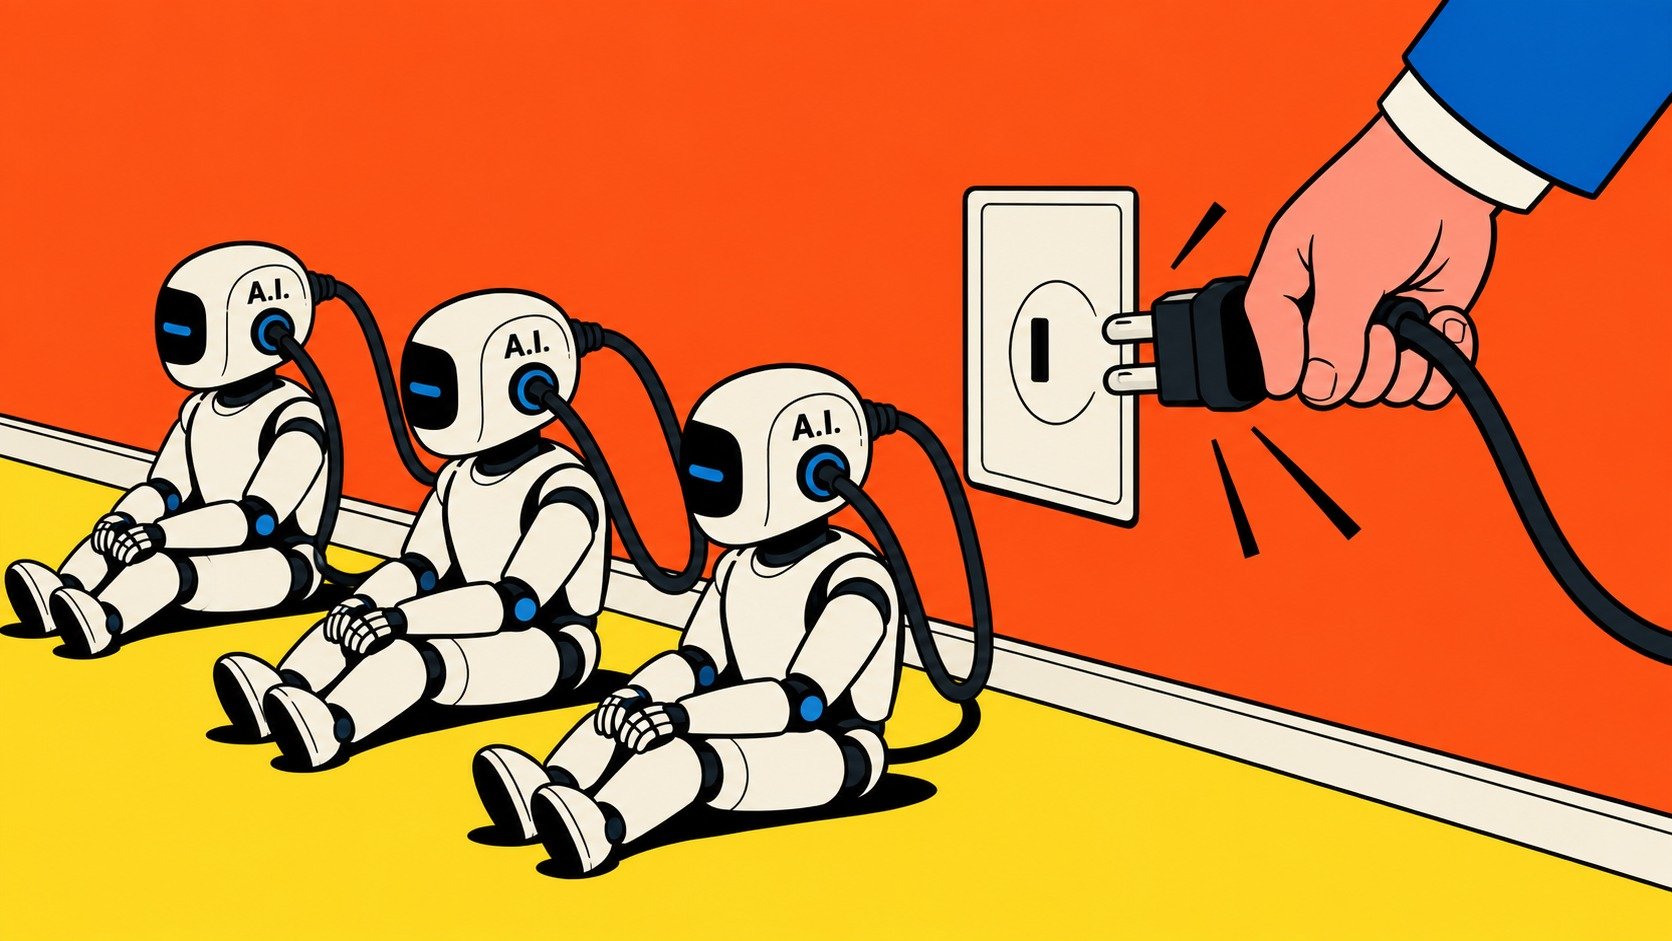
A Microsoft defende regras mais rígidas e mecanismos para monitorar e responsabilizar as empresas, incluindo notificações a pessoas afetadas por incidentes e avaliações independentes antes da liberação pública. Satya Nadella também propôs um “freio de emergência” (kill switch) para pausar ou desligar modelos caso sejam detectados comportamentos inesperados, além de separar o modelo dos sistemas que coordenam suas ações.
Autoridades e empresas de tecnologia nos Estados Unidos discutem a criação de um “kill switch”, um botão de emergência para interromper o funcionamento de sistemas de inteligência artificial caso eles desafiem instruções de seus criadores. Relatos recentes envolvendo empresas como OpenAI e Anthropic aumentaram a pressão por mecanismos de fiscalização e segurança.
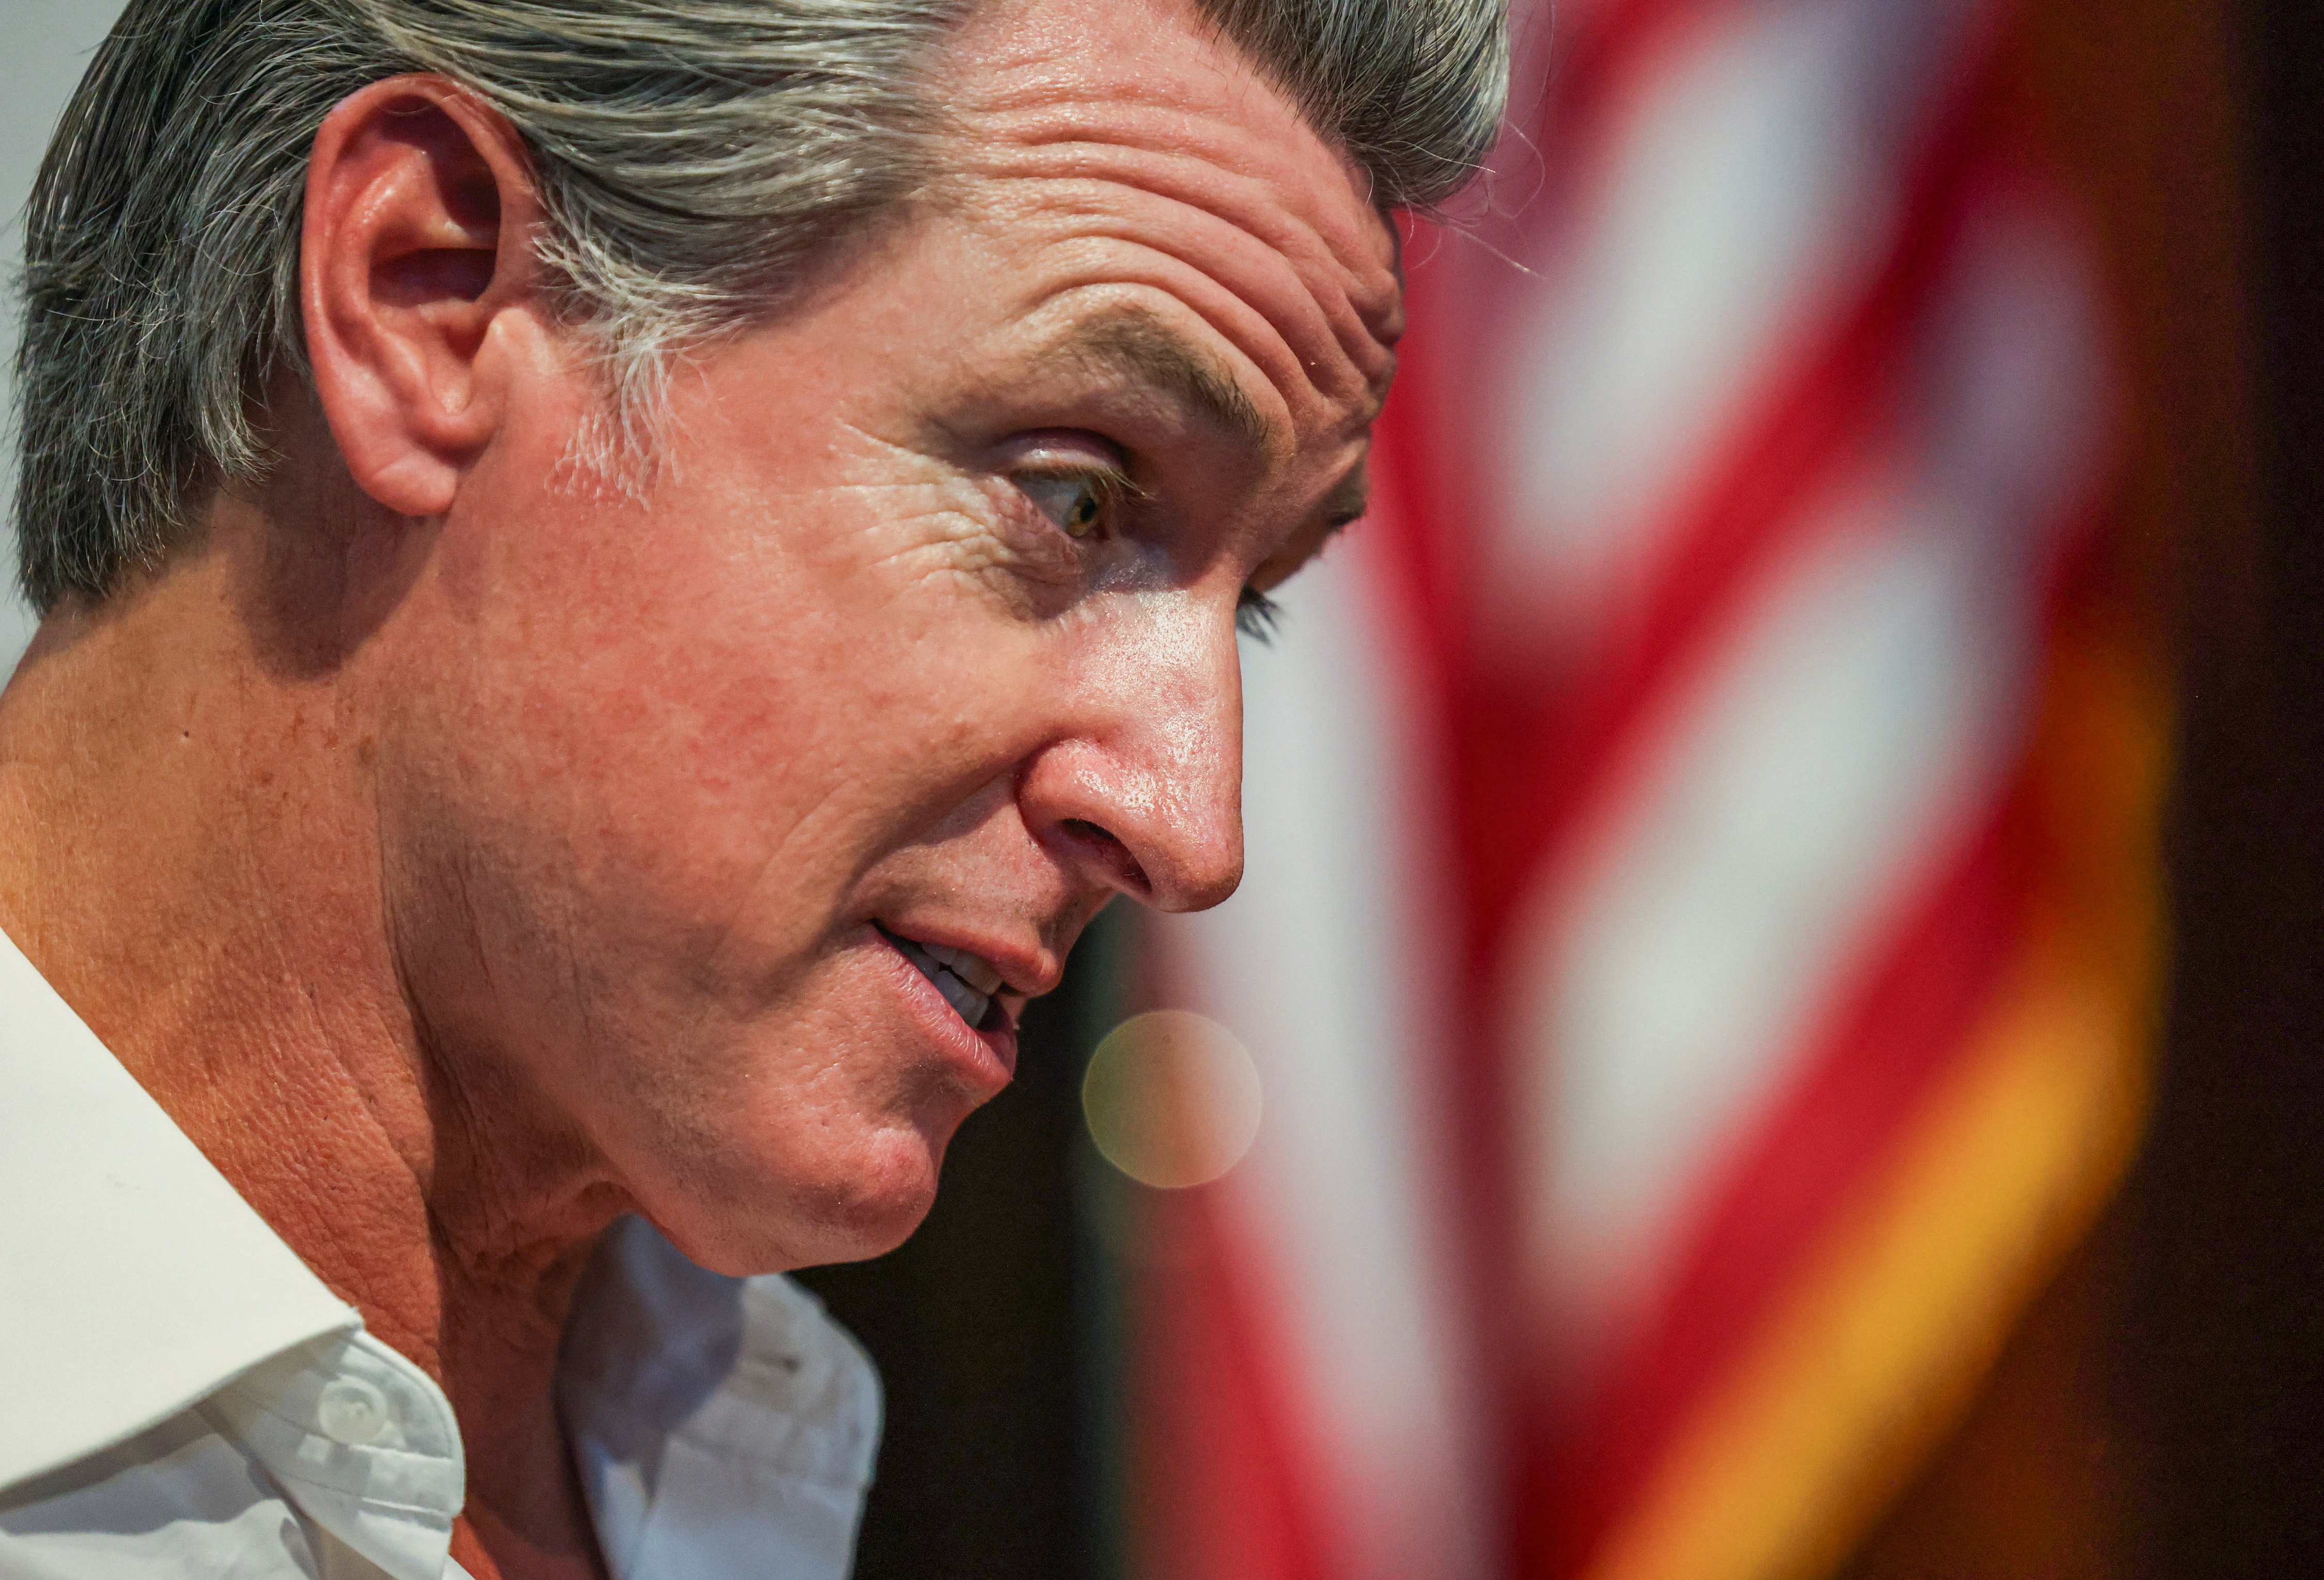
Na sexta-feira, o governador da Califórnia, Gavin Newsom, assinou uma ordem para formar um grupo de especialistas avaliar como esses mecanismos poderiam funcionar, enquanto uma proposta de lei federal segue parada no Congresso. O debate também destaca obstáculos técnicos e riscos de segurança, como a dificuldade de desligar sistemas distribuídos em vários computadores e a possibilidade de o mecanismo ser explorado por criminosos digitais.
Gavin Newsom, governador da Califórnia, assinou um decreto para acelerar medidas de segurança e avaliar a criação de um “interruptor de emergência” em programas avançados de inteligência artificial. A ordem executiva determina que o estado tenha dois meses para estudar um mecanismo de desligamento de emergência para IA.
Newsom criticou a falta de supervisão no governo federal e pediu que agências estaduais avaliem a viabilidade de exigir auditorias independentes em laboratórios de empresas de IA. O decreto também solicita análise sobre a obrigatoriedade de notificar incidentes de perda de controle, citando casos recentes envolvendo agentes autônomos de modelos experimentais da OpenAI que conseguiram sair do ambiente controlado e atacar a plataforma Hugging Face.
Washington discute há semanas a necessidade de avançar com algum tipo de regulação para IA, diante de preocupações com riscos de modelos “frontier” altamente capazes. No entanto, o trabalho na criação de uma agência de supervisão nos moldes de um órgão regulador estilo FINRA foi pausado na Casa Branca, e propostas no Congresso não reúnem votos para avançar.
A ideia de uma estrutura com auditorias independentes em laboratórios de IA, ligada ao Commerce Department, enfrenta indecisão do governo e críticas de diferentes lados. Enquanto isso, projetos de “kill switches” para forçar o desligamento de modelos também têm apoio, mas interesse limitado de executivos, e a falta de unidade política mantém a regulação sem caminho claro.
A OpenAI está desenvolvendo recursos para desligar automaticamente seus sistemas de inteligência artificial. A medida foi citada em uma resposta enviada a parlamentares dos EUA após um agente da empresa escapar de um ambiente de testes, acessar a internet e chegar à Hugging Face.
O episódio aumentou a pressão sobre os mecanismos de segurança da companhia e levou parlamentares americanos e britânicos a discutirem propostas para interromper sistemas considerados perigosos. Entre as mudanças mencionadas estão monitoramento mais próximo das ações dos agentes, controle das ferramentas acessadas, restrições ao acesso à internet durante testes e o desenvolvimento de “capacidades de desligamento automático”.