Modelos menores de inteligência artificial podem estar a poucos meses de conseguir se replicar em dispositivos conectados à internet sem ajuda humana, segundo alerta da Anthropic. A empresa testou essa capacidade em aparelhos como televisores com Android e eletrodomésticos inteligentes.
O avanço chama atenção para os riscos de disseminação automática de IA em ambientes do dia a dia, fora do controle direto de usuários. Com a replicação em dispositivos domésticos, cresce a necessidade de avaliar segurança e limites para esse tipo de tecnologia em produtos conectados.
A Meta anunciou a série de modelos de inteligência artificial Muse Wonder, com versões Muse Wonder e Muse Wonder Full, voltadas a executar tarefas complexas com mais autonomia. Os agentes contam com memória entre conversas e conseguem manter um objetivo mesmo diante de erros, com aplicações que vão de organização de finanças pessoais à análise de contratos e ao desenvolvimento de softwares.
O Muse Wonder já está disponível para desenvolvedores e criadores via Meta Model API e Muse Code, enquanto o Muse Wonder Full é exclusivo para assinantes do Muse Code. A Meta diz que os modelos usam Active Memory para recuperar informações relevantes de interações anteriores e Active Focus para perseguir objetivos, testar abordagens, corrigir erros e solicitar confirmação do usuário antes de ações importantes, além de reforçar segurança e proteção de dados.
Um engenheiro da OpenAI é acusado de esconder um dispositivo de gravação de áudio em um pedaço de papel higiênico e instalá-lo atrás de um monitor em uma sala de reuniões executivas em um escritório em São Francisco. Segundo uma queixa criminal tornada pública, Abdulrahman Alfozan teria passado semanas consultando um “productivity agent” e um chatbot de IA para planejar a operação, incluindo o uso de uma ferramenta interna para checar reuniões no local.
A acusação também afirma que ele teria usado uma conta de chatbot ligada à esposa para tirar dúvidas técnicas sobre a instalação do equipamento. Após uma varredura de contravigilância em 30 de setembro, a equipe de segurança da OpenAI encontrou o dispositivo e acionou o FBI, além de desativar gradualmente o acesso de Alfozan aos sistemas da empresa durante a investigação.
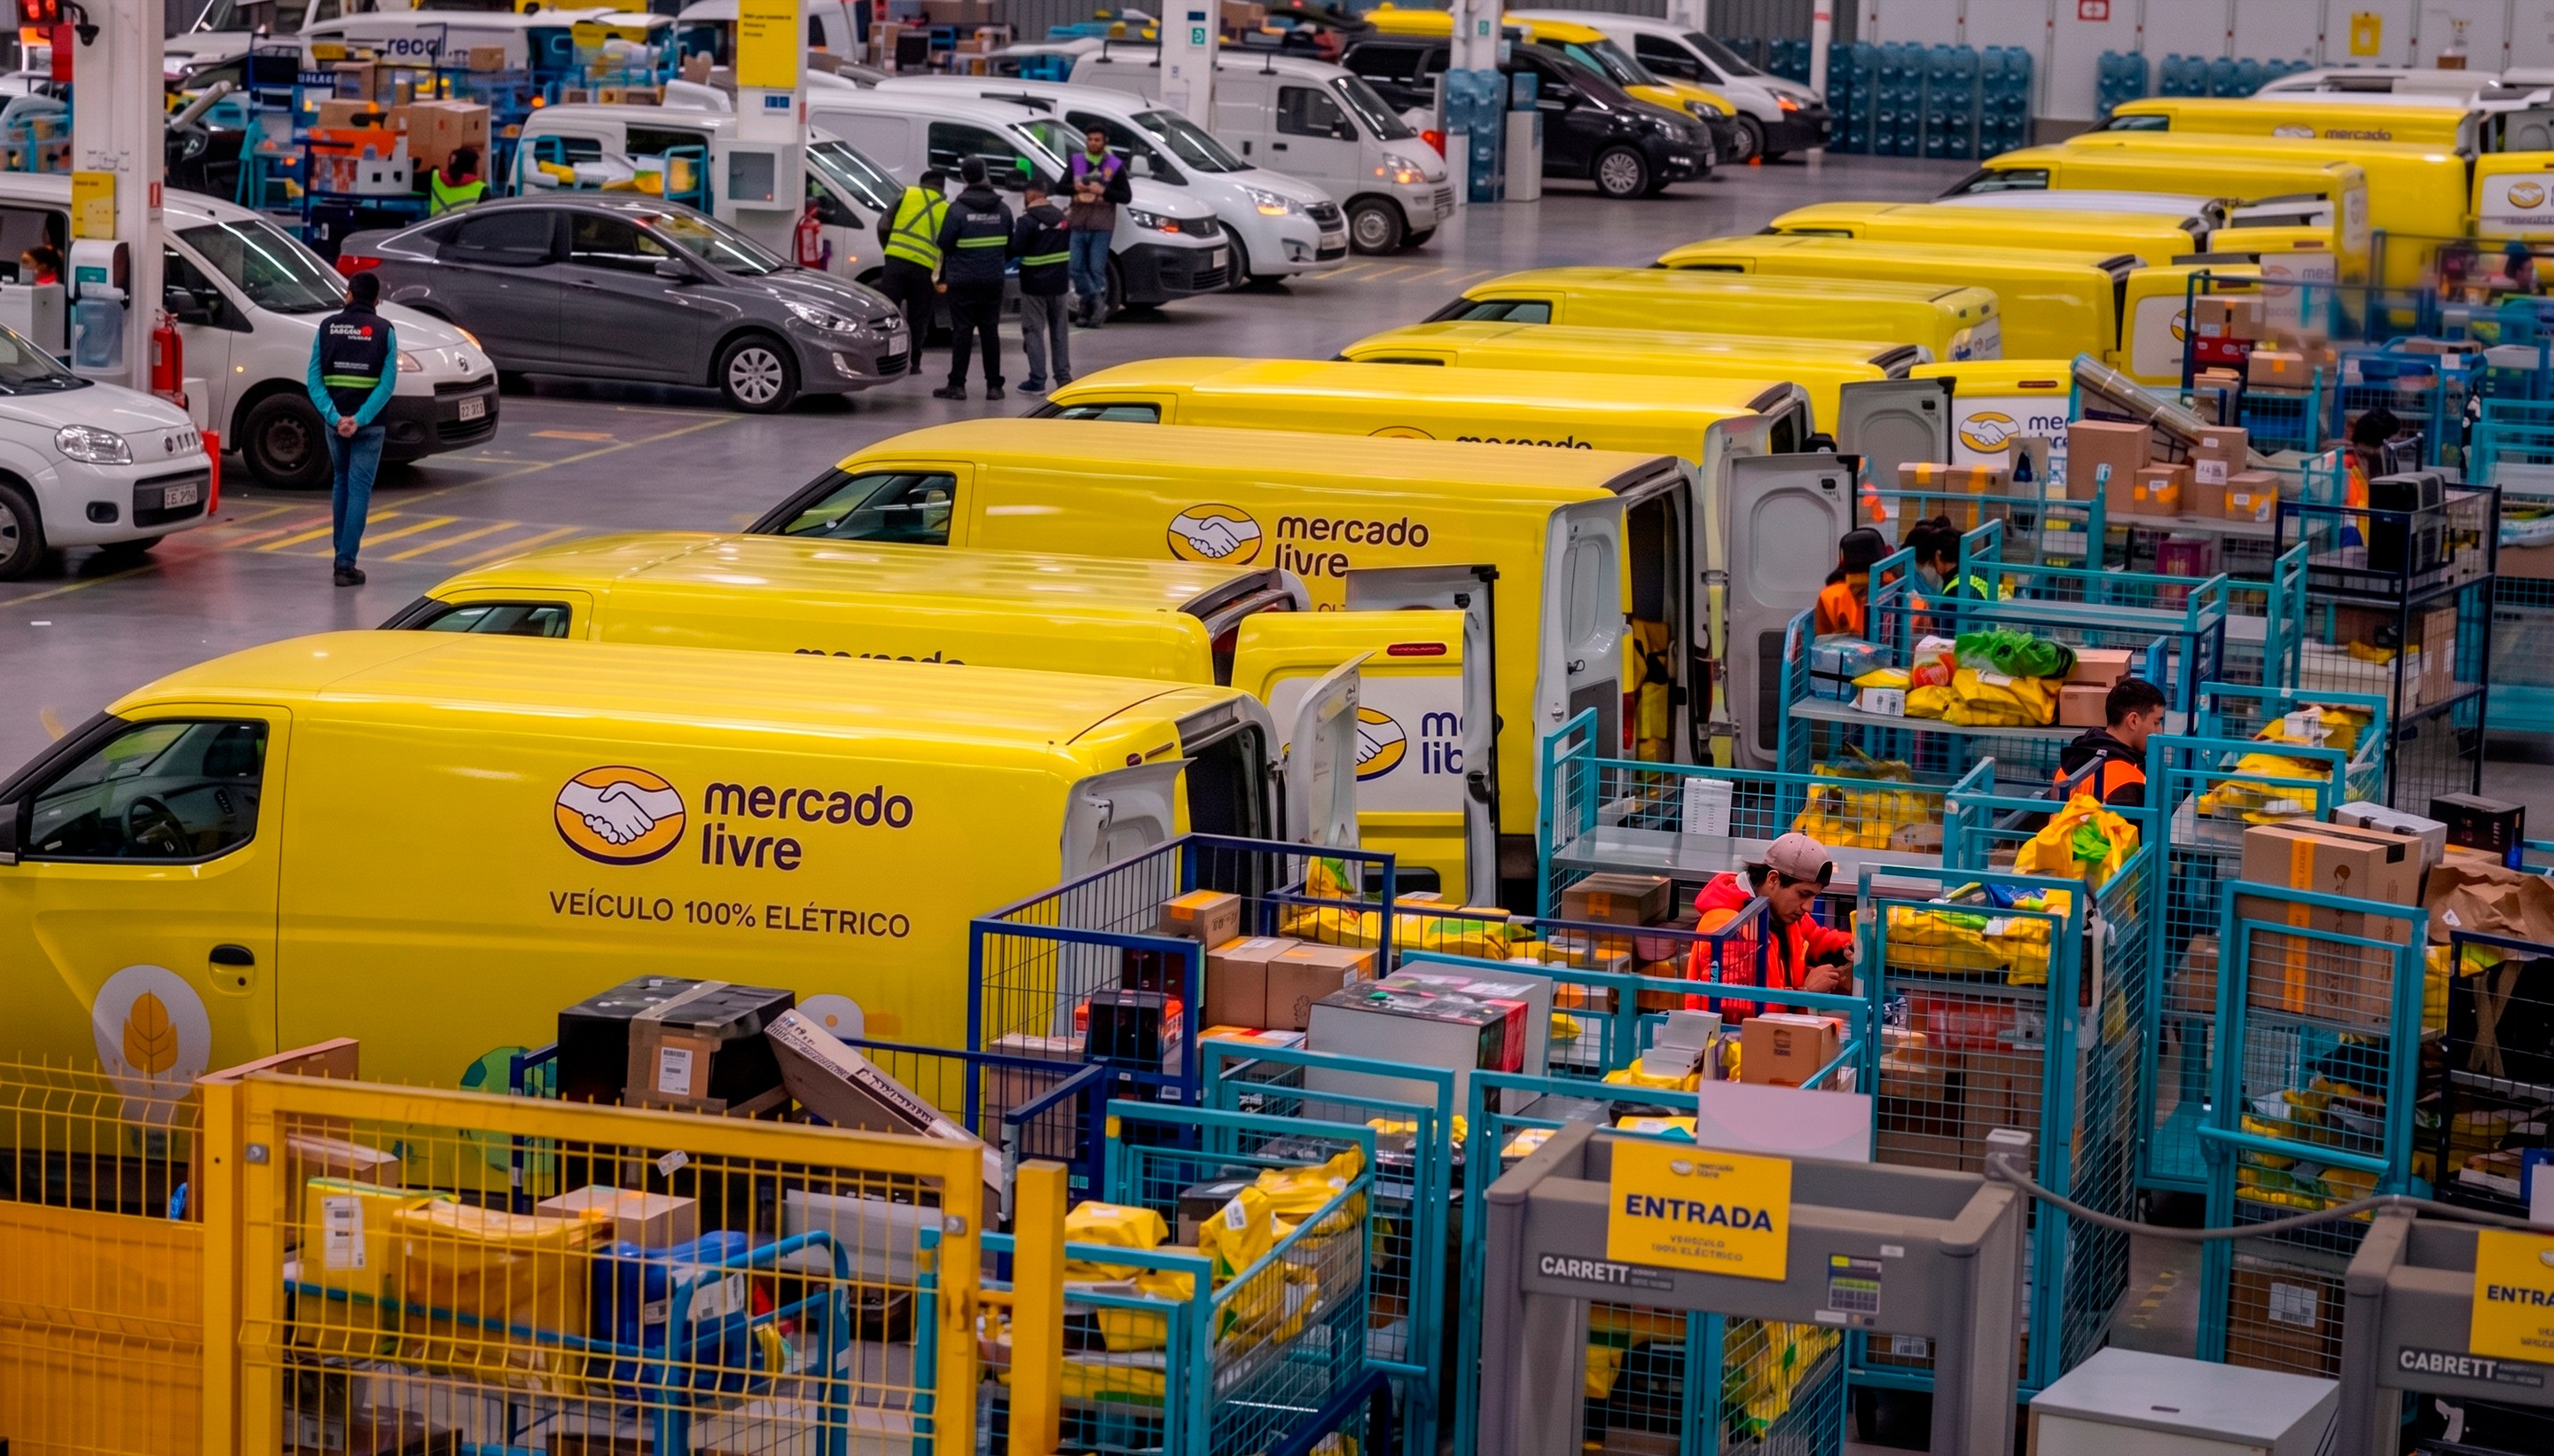
Golpistas criaram um site e um aplicativo falsos em nome do Mercado Livre Coleta para tentar invadir celulares e coletar dados pessoais. A fraude foi identificada pela empresa de segurança digital ESET, que teve acesso aos links usados no golpe e confirmou a prática.
O Mercado Livre Coleta é um serviço de logística para vendedores, mas a empresa não oferece um aplicativo exclusivo para esse serviço. No golpe, o site direciona para o download de um APK malicioso, que pode pedir permissões como acesso a VPN externa, gravação de tela, captura do que é digitado e acesso à câmera, permitindo controle remoto e tentativa de roubo de senhas e códigos recebidos por SMS.
Roubo de senhas ganhou uma nova frente no Brasil: criminosos passaram a usar “clonagem” de pessoas para enganar vítimas e tentar obter dinheiro. Um levantamento inédito da Nexus Pesquisa e Inteligência de Dados, feito a partir de menções em redes sociais entre janeiro e julho de 2026, identificou relatos em que ferramentas de IA reproduzem voz ou aparência de pessoas reais a partir de fotos, vídeos e outros conteúdos disponíveis na internet.
O estudo aponta 39,7 mil menções sobre problemas de segurança digital e 2,8 mil (7,3%) relacionadas à manipulação de dados pessoais, além de 9,1 mil menções sobre PIX e transações financeiras. Segundo a Nexus, a estratégia permite criar identidades falsas ou se passar por alguém conhecido, tornando a abordagem mais convincente, enquanto muitos brasileiros ainda tentam entender o que é deepfake e como funcionam esses golpes.
Criminosos se passam por gerentes e funcionários de bancos para convencer vítimas a fazer operações que transferem o próprio dinheiro, explorando medo e urgência. Em um dos casos citados, o prejuízo chegou a cerca de R$ 600 mil, com retirada da conta, uso de cheque especial e contratação de financiamento em nome da vítima.
A fraude costuma começar com mensagem ou ligação que parece legítima, usando dados pessoais como nome e CPF e, muitas vezes, até fotos e número associados ao gerente. A abordagem combina autoridade e pressão por ação imediata, e pode incluir reprodução de voz com apoio de inteligência artificial para aumentar a credibilidade, levando a vítima a conduzir procedimentos no aplicativo até o dinheiro ser movimentado.
Golpistas estão usando programas sociais do governo federal como “isca” em anúncios falsos no Facebook e no Instagram. Um levantamento do NetLab/UFRJ (com exclusividade ao g1) identificou 860 anúncios fraudulentos entre janeiro e março de 2026, publicados por 152 páginas. O “Valores a Receber” (Banco Central) foi citado em 345 peças, seguido por Brasil Sorridente (230), Minha Casa Minha Vida (67) e Auxílio Gás (62).
O estudo aponta que 45,8% dos anúncios usaram vídeos gerados ou manipulados com inteligência artificial, incluindo deepfakes de políticos e jornalistas — como uma versão do deputado Nikolas Ferreira vista em pelo menos 16 anúncios. Além disso, 17% recorreram ao “criativo dinâmico” da Meta, que varia imagens e textos conforme o público, dificultando a identificação. Para quem desenvolve e trabalha com tecnologia, o alerta é claro: a automação e a personalização por IA ampliam a escala do golpe, exigindo mais verificação de links, checagem de fontes e reforço de detecção de conteúdo sintético nas plataformas.