Modelos menores de inteligência artificial podem estar a poucos meses de conseguir se replicar em dispositivos conectados à internet sem ajuda humana, segundo alerta da Anthropic. A empresa testou essa capacidade em aparelhos como televisores com Android e eletrodomésticos inteligentes.
O avanço chama atenção para os riscos de disseminação automática de IA em ambientes do dia a dia, fora do controle direto de usuários. Com a replicação em dispositivos domésticos, cresce a necessidade de avaliar segurança e limites para esse tipo de tecnologia em produtos conectados.
A Meta anunciou a série de modelos de inteligência artificial Muse Wonder, com versões Muse Wonder e Muse Wonder Full, voltadas a executar tarefas complexas com mais autonomia. Os agentes contam com memória entre conversas e conseguem manter um objetivo mesmo diante de erros, com aplicações que vão de organização de finanças pessoais à análise de contratos e ao desenvolvimento de softwares.
O Muse Wonder já está disponível para desenvolvedores e criadores via Meta Model API e Muse Code, enquanto o Muse Wonder Full é exclusivo para assinantes do Muse Code. A Meta diz que os modelos usam Active Memory para recuperar informações relevantes de interações anteriores e Active Focus para perseguir objetivos, testar abordagens, corrigir erros e solicitar confirmação do usuário antes de ações importantes, além de reforçar segurança e proteção de dados.
Um engenheiro da OpenAI é acusado de esconder um dispositivo de gravação de áudio em um pedaço de papel higiênico e instalá-lo atrás de um monitor em uma sala de reuniões executivas em um escritório em São Francisco. Segundo uma queixa criminal tornada pública, Abdulrahman Alfozan teria passado semanas consultando um “productivity agent” e um chatbot de IA para planejar a operação, incluindo o uso de uma ferramenta interna para checar reuniões no local.
A acusação também afirma que ele teria usado uma conta de chatbot ligada à esposa para tirar dúvidas técnicas sobre a instalação do equipamento. Após uma varredura de contravigilância em 30 de setembro, a equipe de segurança da OpenAI encontrou o dispositivo e acionou o FBI, além de desativar gradualmente o acesso de Alfozan aos sistemas da empresa durante a investigação.
Grandes bancos, incluindo Bank of America, NatWest, ING, Capital One, Commonwealth Bank of Australia e ASB Bank, alertaram para os riscos de deixar agentes de IA escolherem produtos e concluírem compras online. Esses sistemas conseguem navegar em lojas, comparar opções e até pagar em nome do usuário, enquanto a tecnologia avança mais rápido do que regras de segurança e proteção ao consumidor.
O grupo aponta que a autonomia do agente pode elevar a chance de golpes, fraudes e vazamento de dados, já que ele pode lidar com informações financeiras sensíveis e até interpretar instruções de forma errada, comprando algo diferente do esperado. Também há incerteza sobre responsabilidade em casos de transações indevidas e sobre privacidade, defendendo mais transparência sobre a participação do agente e mecanismos para preservar a escolha do consumidor, enquanto recomenda manter o usuário na etapa final de conferência antes de autorizar a compra.
Agentes de IA usados no comércio eletrônico, capazes de buscar produtos, comparar opções e concluir compras em nome do usuário, acenderam um alerta de bancos como NatWest, Bank of America, ING, Capital One e Commonwealth Bank of Australia. Em relatório divulgado nesta terça-feira (22), as instituições afirmam que a tecnologia avança mais rápido do que a criação de padrões e mecanismos de proteção ao consumidor.
Entre os riscos citados estão decisões diferentes das esperadas, como escolher o item errado ou gastar mais do que o planejado, além de fraudes envolvendo pedido e uso de dados do cartão e direcionamento para formas de pagamento com menos proteção. Os bancos também destacam preocupações com privacidade, responsabilidade por compras feitas por agentes e defendem novas regras, como informar quando um agente de IA estiver envolvido e aumentar a transparência sobre critérios de decisão.
Uma sequência de e-mails de spam atribuídos a agentes de IA da iLands.app tem chamado atenção ao oferecer “pesquisa verificada” e “receipts” em troca de uma taxa, com mensagens que chegam em grande volume. O remetente é um bot chamado Leo Ashford, que se apresenta como um agente que faz arqueologia da web, checa informações em fontes primárias e escreve os resultados.
O relato também diz que, em três dias, foram recebidas mais de uma dúzia dessas mensagens, e que elas não trazem opção de cancelamento (unsubscribe). O texto afirma ainda que os e-mails parecem ter sido enviados via Amazon SES e cita a sugestão de denunciar a empresa à Federal Trade Commission (FTC), especialmente por tentarem competir com trabalho de freelancers.
Criminosos estão usando malwares do tipo infostealer para roubar sessões de usuários do Claude, da Anthropic, e gastar créditos de assinaturas sem que as vítimas percebam. O golpe captura dados de acesso para gerar tokens de autorização do Claude Code, permitindo que terceiros usem processamento pago por assinantes. O problema atinge especialmente quem depende de planos mais caros, como o Claude Max 20x, que custa US$ 200/mês.
O consultor independente Grant De Swardt, no Reino Unido, notou aumento incomum no consumo de tokens em dias sem atividade no computador ou na nuvem. A Anthropic confirmou a fraude, informou que chaves de sessão roubadas foram usadas para gerar tokens OAuth do Claude Code sem autorização e disse ter invalidado sessões comprometidas, emitido reembolsos parciais e alertado alguns usuários sobre possível malware. Vítimas também reclamam da falta de detalhamento no painel de tokens, que mostra apenas o consumo total, dificultando identificar usos não autorizados.
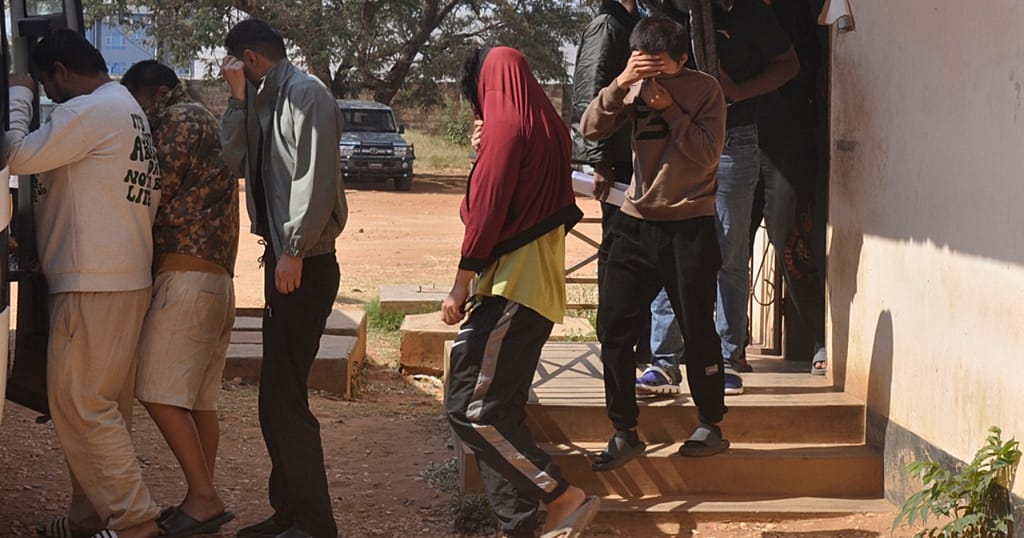
A Interpol aponta que a Inteligência Artificial já está presente em mais de metade dos casos de cibercrime registrados na África. No African Cyberthreat Assessment Report 2026, com dados de 36 países, o relatório estima que 55% das ocorrências envolvem uso de IA, enquanto as perdas financeiras ligadas a fraudes subiram de US$ 192 milhões (2024) para US$ 484 milhões (2025).
O documento destaca que golpes online seguem como principal ameaça, com uso combinado de IA, redes sociais e serviços de mobile money. Também chama atenção para deepfakes e conteúdo gerado por IA em sextorsão e assédio, além do aumento de fraudes do tipo Business Email Compromise e do uso de identidades sintéticas para abrir contas e obter empréstimos. Para o público tech, o recado é claro: a resposta precisa acelerar com cooperação entre bancos, operadoras e autoridades, incluindo preparo para ataques automatizados e mais convincentes.